
Wiederherstellungsschlüssel
Ein eigener Weg, um berechtigten Zugang zurückzubekommen.
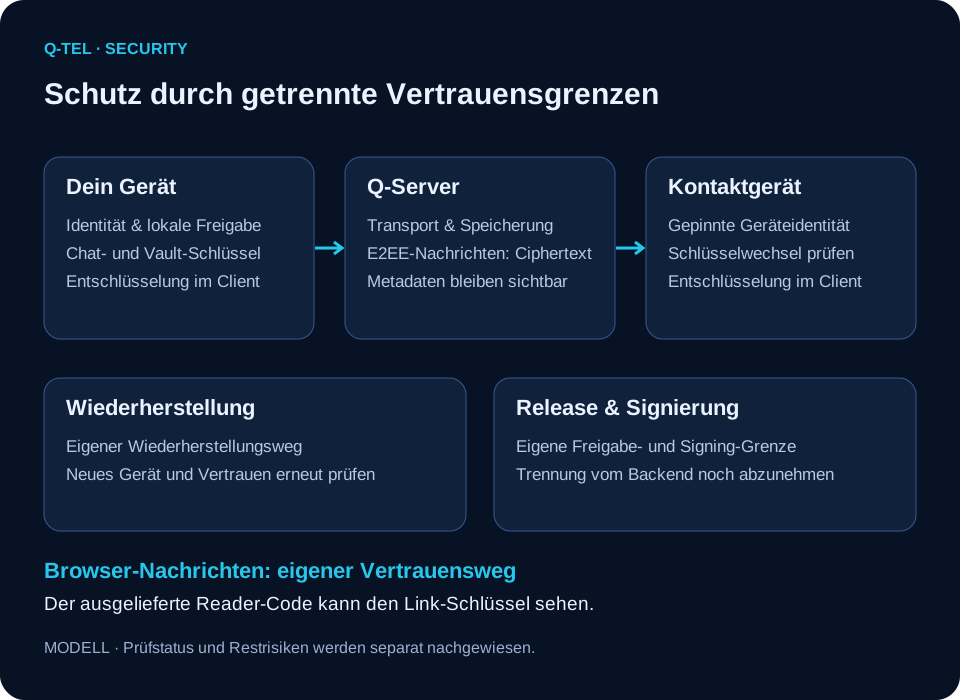
Q‑Tel setzt auf Schlüssel mit genau einem Zweck, lokale Freigabe und Wiederherstellbarkeit – statt einen einzigen Zugang als Antwort auf jedes Risiko zu behandeln.
Ein eigener Weg, um berechtigten Zugang zurückzubekommen.
Bindet eine freigegebene Q‑Tel-Identität an ein Gerät.
Nur für ausdrückliche, sensible Freigaben.
Zweckgebundener Schutz für Gespräche und Anrufe.
Eine getrennt verwaltete Wurzel für den Vault-Zugriff.
Schlüsselarchitektur
Ein eigener Weg, um berechtigten Zugang zurückzubekommen.
Bindet eine freigegebene Q‑Tel-Identität an ein Gerät.
Nur für ausdrückliche, sensible Freigaben.
Zweckgebundener Schutz für Gespräche und Anrufe.
Eine getrennt verwaltete Wurzel für den Vault-Zugriff.
Gerätebasis
Unter iOS nutzt Q‑Tel die Secure Enclave. Unter Android den Keystore und – wo vorhanden – StrongBox.
Biometrie kann im Alltag optional sein und für ausgewählte sensible Aktionen per Richtlinie verlangt werden.
Ein eigener Q‑Tel-Code sperrt die App zusätzlich zum Gerätecode.
Biometrische Rohdaten gehen nicht an Q‑Tel – das Betriebssystem liefert nur das Ergebnis der Prüfung.
Verschiedene Aktionen können unterschiedlich starke lokale Prüfung und Freigabe verlangen.
Wiederherstellung
Die Wiederherstellung ist von Geräteidentität, Kommunikation, Freigaben und Vault-Schlüsseln getrennt.
Wiederherstellung nachweisen
Gerätewechsel prüfen
Berechtigten Zugang wiederherstellen
Getrennte Schlüssel neu aufbauen
Sprich mit uns über das Vertrauensmodell, Geräterichtlinien und Integration.
Sicherheitsgespräch anfragen