
Q‑ID وهوية الجهاز
حساب بلا رقم هاتف ولا بريد إلكتروني. تُنشأ مفاتيح الجهاز في Secure Enclave أو Android Keystore ولا تغادر الجهاز.
قيد: StrongBox فقط على أجهزة Android التي تملك شريحة أمان مستقلة؛ وإلا Keystore (TEE).
متاح (تجريبي)يجمع Q‑Tel بين هوية مرتبطة بالعتاد وتواصل مشفّر من طرف إلى طرف وخزنة محمية. وتُبنى منصة المؤسسات ذات النسخة المستقلة على هذا الأساس.
متاح (تجريبي) في مرحلة تجريبية اليوم: iOS (TestFlight) وAndroid.
من الهوية إلى الإجراء المؤكَّد: لكل طبقة دور محدد في نموذج الأمان.
هوية مشفّرة بدلًا من رقم الهاتف.
المفاتيح في شريحة الأمان في الجهاز.
دردشات ومكالمات مشفّرة من طرف إلى طرف.
خزنة برمز خاص، والمفتاح على الجهاز فقط.
موافقة بمفتاح مستقل بدلًا من مجرد نقرة.
تجمع المنصات التقليدية التواصل والهوية والإدارة والبنية التحتية في مكان واحد. أما Q‑Tel فيفصل هذه المجالات إلى طبقات مترابطة يمكن التحكم بها.
للهوية والموافقات والتواصل والخزنة مفاتيح خاصة لكل منها بغرض واحد.
يمرّر الخادم الرسائل ويتحقق من التواقيع ويسلّم – ولا يرى المحتوى أو المفاتيح الخاصة أبدًا.
التواصل والملفات والموافقات المؤكَّدة في نموذج ثقة واحد.
نظرة موضوعية إلى نموذج التشغيل والمسؤولية – لا إلى وعود أمنية عامة.
يصف النموذج B هدف Q‑Tel للمؤسسات. اليوم يعمل Q‑Tel كبيئة تجريبية مشتركة.
كل لبنة مع حالتها – ما يمكنك استخدامه اليوم، وما يجري إعداده، وما هو هدف.
حساب بلا رقم هاتف ولا بريد إلكتروني. تُنشأ مفاتيح الجهاز في Secure Enclave أو Android Keystore ولا تغادر الجهاز.
قيد: StrongBox فقط على أجهزة Android التي تملك شريحة أمان مستقلة؛ وإلا Keystore (TEE).
متاح (تجريبي)دردشات فردية وجماعية مشفّرة من طرف إلى طرف. تُسجَّل تغييرات المجموعة في سلسلة موقَّعة يتحقق منها كل عضو بنفسه. حالة التسليم والقراءة.
قيد: تأكيد التسليم في الدردشات الفردية فقط؛ وعلى iPhone عند فتح Q‑Tel.
متاح (تجريبي)مكالمات صوتية ومرئية مشفّرة تتحقق من مفتاح جهة الاتصال المحفوظ قبل الاتصال.
قيد: التنبيه بالمكالمات على Android عبر خدمات Google؛ ومن دونها لا يرن الهاتف إلا والتطبيق مفتوح.
متاح (تجريبي)تخزين محلي مشفّر للصور والمستندات والملاحظات برمز خاص. المفتاح على الجهاز فقط.
قيد: لا إصدارات ولا مجلدات ولا أدوار – تخزين لمستخدم واحد.
متاح (تجريبي)أرسل ملفات من الخزنة مشفّرة إلى جهة اتصال واحدة – لمفتاح الاستلام المتحقَّق منه لديها.
قيد: لا مسارات موافقة ولا حزم لعدة مستلمين.
متاح (تجريبي)تُؤكَّد العمليات الحساسة بمفتاح موافقة مستقل محمي بالبيانات الحيوية – يستطيع الخادم التحقق من التواقيع لكنه لا يستطيع تزويرها.
متاح (تجريبي)اجعل الخصائص والإثباتات قابلة للتحقق بأقل قدر ممكن من الكشف عن البيانات الشخصية.
هدف معماريإجابات وملخصات على قاعدة معرفتك داخل بيئتك الخاصة.
هدف معماريأدوار وسياسات وموافقات للمؤسسات مع مسارات قابلة للتتبع.
هدف معماريللتواصل شديد الحساسية، من المخطط تقديم Q‑Tel على أجهزة مُحصّنة ومهيّأة خصيصًا.
يستخدم Q‑Tel اليوم بالفعل منطقة Secure Enclave على أجهزة iPhone، ومخزن المفاتيح المدعوم بالعتاد على Android – مع StrongBox حيث يحتوي الجهاز على شريحة أمان مستقلة.
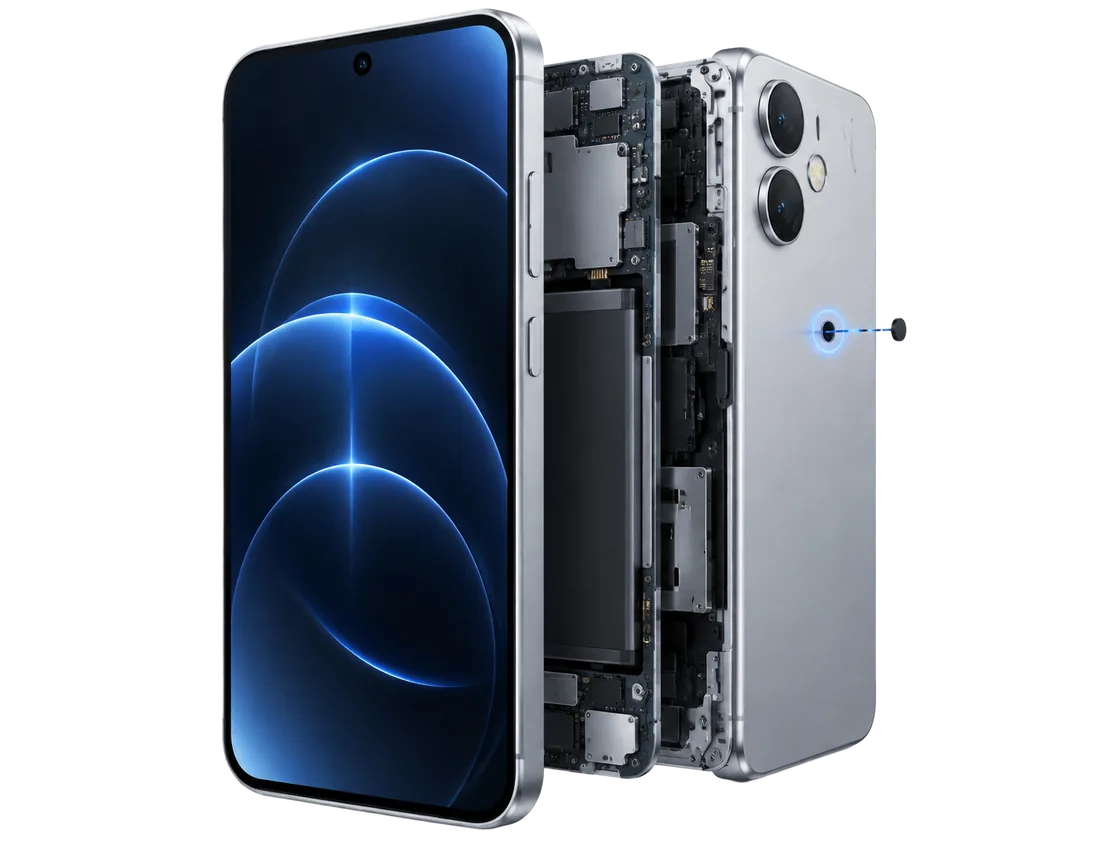
إعداد نظام مقيّد بسطح هجوم أصغر.
مرساة ثقة منذ بدء التشغيل، حسب منصة العتاد.
حالة الجهاز كإشارة لقرارات الوصول.
تطبيقات محددة فقط في كل ملف أمان.
يمكن تقييد الكاميرا وUSB والبلوتوث وNFC حسب الملف؛ وعلى عتاد مختار يمكن إزالة مستشعرات منفردة فعليًا.
التحديثات عبر سلسلة الإصدار المنفصلة فقط.
سحب الوصول بشكل محدد عند فقدان الجهاز.
ملفات حسب المؤسسة والدور والحاجة إلى الحماية.
صورة الجهاز توضيحية. برنامج Secure Device هدف معماري؛ وتعتمد الإجراءات المتاحة على منصة العتاد وملف الأمان والتطبيق الفعلي.
من المخطط أن يساعد Private AI في إيجاد الإجابات وتلخيص المستندات وتحضير المهام على قاعدة معرفتك – داخل بيئتك الخاصة.
تتضمن المستندات ثلاثة محاور مهمة. يمكنني ترتيب النتائج حسب المصدر وتحديد النقاط المفتوحة للموافقة التالية.
قاعدة معرفة خاصةلا نعرض أبدًا ما هو مطبّق اليوم وما يجري إعداده وما هو هدف على أنها شيء واحد.
في التطبيق الحالي على iOS وAndroid.
جاهز قبل الإطلاق العام، أو مبني ولم يُطرح بعد في كل مكان.
اتجاه المنصة – غير موعود به صراحةً اليوم.
عند الإطلاق يعمل Q‑Tel على بنية تحتية موزعة مع موقع احتياطي وتحويل مضبوط ومؤمَّن. وحتى ذلك الحين تعمل المرحلة التجريبية في مركز بيانات واحد في ألمانيا.
الهوية والتواصل والخزنة في نموذج ثقة واحد محدد.
عند الإطلاق: عدة مواقع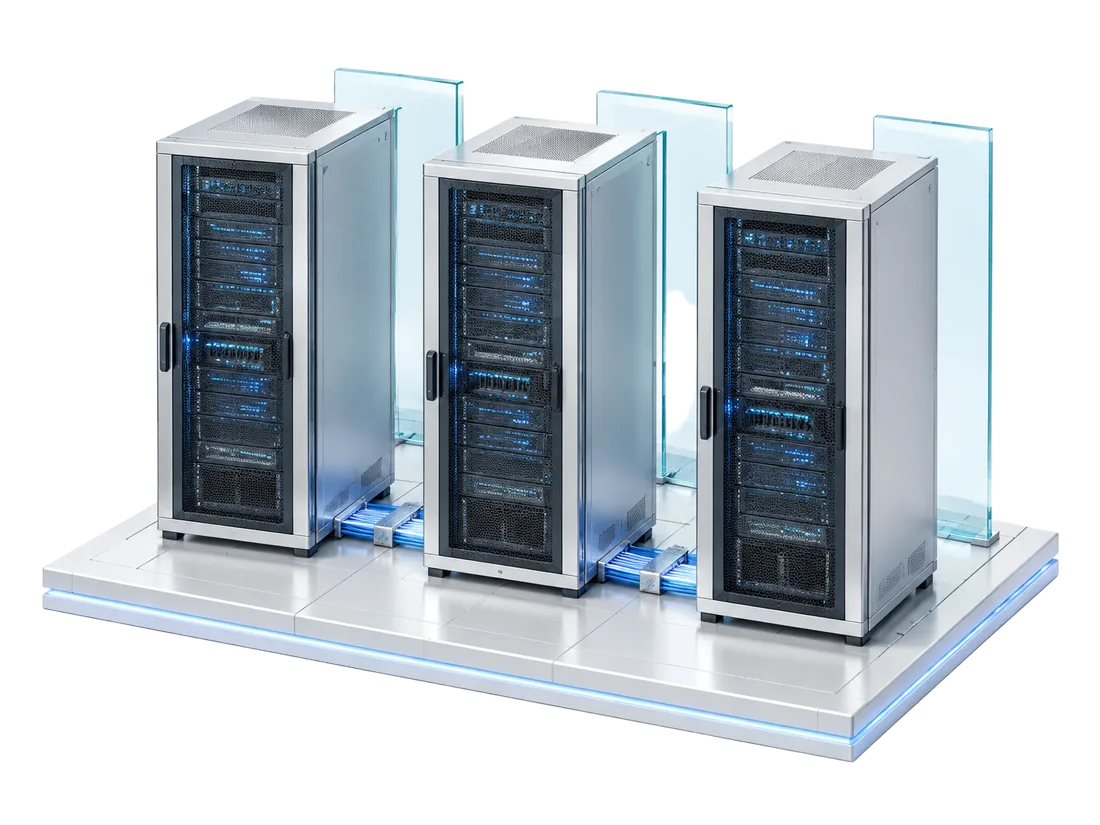
تشغيل تجريبي في مركز بيانات واحد في ألمانيا؛ الخوادم لا ترى المحتوى.
متاح (تجريبي)خوادم مخصصة لـ Q‑Tel في عدة مواقع، ونسخ احتياطية مشفّرة مع استعادة مختبَرة، وسلسلة إصدار منفصلة.
عند الإطلاقمواقع إضافية ونسخ مستقلة للمؤسسات حسب الحاجة.
هدف معماريصورة الخوادم توضيحية. المواقع المتعددة مخطط لها عند الإطلاق وليست قيد التشغيل اليوم.
ثلاثة مستويات مخطط لها. نبحث عن مؤسسات تجريبية تشاركنا في صقل النموذج.
الأساس الخاص للتعاون المضبوط.
تحكّم أكبر في الأجهزة والموافقات.
يمدّ الأمان ليشمل الجهاز بأكمله.
تحدّث معنا عن كيف يمكن أن يناسب Q‑Tel مؤسستك – كمرحلة تجريبية أو لمنصة المؤسسات.