Q‑Tel para organizaciones

Tu organización.
Tu identidad.
Tu modelo de confianza.

Q‑Tel combina identidad ligada al hardware, comunicación cifrada de extremo a extremo y un vault protegido. Sobre esta base se construye la plataforma empresarial con instancia propia.

Disponible (piloto) Hoy en fase piloto: iOS (TestFlight) y Android.

Comunicación privada para organizaciones – construida paso a paso
La cadena de confianza de Q‑Tel

La confianza no es una función.
Es la arquitectura.

De la identidad a la acción confirmada: cada capa tiene un papel definido en el modelo de seguridad.

01 / 05

Q Identity

Identidad criptográfica en lugar de un número de teléfono.

02 / 05

Dispositivo de confianza

Claves en el chip de seguridad del dispositivo.

03 / 05

Comunicación protegida

Chats y llamadas cifrados de extremo a extremo.

04 / 05

Datos protegidos

Vault con su propio código, clave solo en el dispositivo.

05 / 05

Acción confirmada

Aprobación con una clave propia en lugar de un simple toque.

Por qué Q‑Tel

Cuando todo depende de una plataforma, depende demasiado de ella.

Las plataformas estándar agrupan comunicación, identidad, administración e infraestructura. Q‑Tel separa estas áreas en capas conectadas y controlables.

Claves separadas

Identidad, aprobaciones, comunicación y vault tienen cada uno sus propias claves de un solo uso.

Servidores sin texto en claro

El servidor reenvía, verifica firmas y entrega; nunca ve el contenido ni las claves privadas.

Más que una app de mensajería

Comunicación, archivos y aprobaciones confirmadas en un mismo modelo de confianza.

Comparación de arquitectura

Dos modelos. Distinto control.

Una mirada objetiva al modelo operativo y a la responsabilidad, no a promesas de seguridad genéricas.

Modelo A

Plataforma compartida

InfraestructuraEntorno de plataforma compartido
UsuariosGestionados dentro de la plataforma
PolíticasLimitadas por las reglas de la plataforma
IdentidadParte del ecosistema compartido
Modelo B / objetivo Q‑Tel

Instancia propia de Q‑Tel Objetivo de arquitectura

InfraestructuraInstancia propia con un modelo operativo definido
UsuariosLos determina la organización
PolíticasReglas y aprobaciones propias de la organización
IdentidadModelo de confianza propio para usuarios y dispositivos

El modelo B describe el objetivo de Q‑Tel para organizaciones. Hoy Q‑Tel funciona como un entorno piloto compartido.

El sistema Q‑Tel

Una plataforma. Un modelo de confianza común.

Cada pieza con su estado: qué puedes usar hoy, qué está en preparación y qué es un objetivo.

01 / iOS, Android

Q‑ID e identidad del dispositivo

Cuenta sin número de teléfono ni correo. Las claves del dispositivo se crean en el Secure Enclave o en el Android Keystore y nunca salen del dispositivo.

Limitación: StrongBox solo en dispositivos Android con chip de seguridad propio; si no, Keystore (TEE).

Disponible (piloto)
02 / iOS, Android

Chat y grupos

Chats individuales y de grupo cifrados de extremo a extremo. Los cambios del grupo quedan en una cadena firmada que cada miembro verifica. Estado de entrega y de lectura.

Limitación: Confirmación de entrega solo en chats individuales; en iPhone, al abrir Q‑Tel.

Disponible (piloto)
03 / iOS, Android

Llamadas

Llamadas de voz y vídeo cifradas que comprueban la clave guardada del contacto antes de conectar.

Limitación: El aviso de llamada en Android usa los servicios de Google; sin ellos solo suena con la app abierta.

Disponible (piloto)
04 / iOS, Android

Q Vault

Almacenamiento cifrado localmente para fotos, documentos y notas con su propio código. La clave solo está en el dispositivo.

Limitación: Sin versiones, carpetas ni roles: almacenamiento de un solo usuario.

Disponible (piloto)
05 / iOS, Android

Envío desde el vault

Envía archivos del vault cifrados a un contacto, para su clave de recepción verificada.

Limitación: Sin flujos de aprobación ni paquetes para varios destinatarios.

Disponible (piloto)
06 / iOS, Android

Q‑Verify

Las operaciones sensibles se confirman con una clave de aprobación propia protegida por biometría: el servidor puede verificar las firmas, pero no falsificarlas.

Disponible (piloto)
07 / Enterprise

Credenciales Q Trust

Haz verificables atributos y credenciales revelando los menos datos personales posibles.

Objetivo de arquitectura
08 / Enterprise

Private AI

Respuestas y resúmenes sobre tu propia base de conocimiento, dentro de tu propio entorno.

Objetivo de arquitectura
09 / Enterprise

Administración y auditoría

Roles, políticas y aprobaciones para organizaciones con procesos trazables.

Objetivo de arquitectura
Q‑Tel Secure Device

La seguridad no termina en la app.

Objetivo de arquitectura

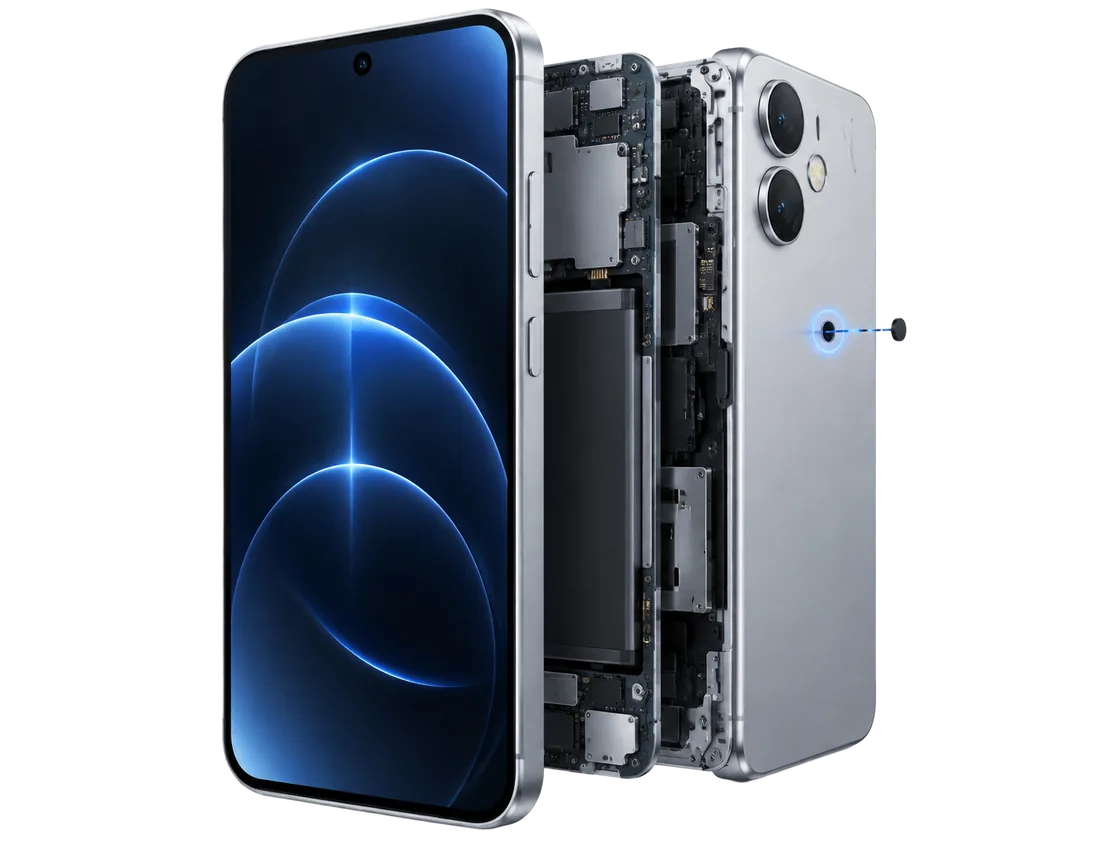
Para comunicaciones especialmente sensibles, está previsto ofrecer Q‑Tel en dispositivos configurados y reforzados específicamente.

Ya hoy Q‑Tel usa el Secure Enclave en los iPhone y el almacén de claves respaldado por hardware en Android, con StrongBox cuando el dispositivo tiene un chip de seguridad propio.

EL MODELO DE SEGURIDAD / 04 CAPAS
CAPA 01ANCLA DE HARDWARE
CAPA 02DISPOSITIVO REFORZADO
CAPA 03SEGURIDAD Q‑TEL
CAPA 04INFRAESTRUCTURA PROPIA

Sistema operativo reforzado

Configuración restrictiva del sistema con una superficie de ataque menor.

Arranque seguro y raíz de confianza en hardware

Ancla de confianza desde el arranque, según la plataforma de hardware.

Verificación del dispositivo

El estado del dispositivo como señal para decidir el acceso.

Apps autorizadas

Solo aplicaciones definidas en cada perfil de seguridad.

Interfaces restringidas

Cámara, USB, Bluetooth y NFC restringibles por perfil; en hardware seleccionado, algunos sensores pueden retirarse físicamente.

Actualizaciones controladas

Actualizaciones solo a través de la cadena de publicación separada.

Revocación remota

Retirar el acceso de forma específica si se pierde un dispositivo.

Perfiles de seguridad

Perfiles según organización, rol y necesidad de protección.

Imagen del dispositivo ilustrativa. El programa Secure Device es un objetivo de arquitectura; las medidas disponibles dependen de la plataforma de hardware, del perfil de seguridad y del despliegue concreto.

Entorno propio / Private AI

Usa el conocimiento. Mantén el control.

Objetivo de arquitectura

Private AI debe ayudar a encontrar respuestas, resumir documentos y preparar tareas sobre tu propia base de conocimiento, dentro de tu propio entorno.

RespuestasResúmenesConectar conocimientoPreparar tareas
Q‑Tel Private AIBase de conocimiento / interna
Resume los puntos clave de la documentación del proyecto.
Q
Resumen preparado

Los documentos tratan tres temas relevantes. Puedo ordenar los resultados por fuente y marcar los puntos abiertos para la próxima aprobación.

Base de conocimiento propia
Vista conceptual · ilustrativa
Principios de seguridad

Precisos en lo que afirmamos. Claros en el estado.

Lo que está implementado hoy, lo que está en preparación y lo que es un objetivo nunca se presentan como lo mismo.

01 / Principios de seguridad

Implementado hoy

En la app actual para iOS y Android.

  • Q‑ID e identidad del dispositivo
  • Chat y grupos
  • Llamadas
  • Q Vault
  • Envío desde el vault
  • Q‑Verify
  • Bloqueo de la app
  • Sin actualizaciones de código descargadas
02 / Principios de seguridad

Al lanzamiento y en preparación

Listo antes del lanzamiento público, o construido y aún no disponible en todas partes.

  • Cadena de publicación separada Al lanzamiento
  • Varias ubicaciones Al lanzamiento
  • Compartir con Q‑Tel En preparación
  • Historial de confianza En preparación
  • Verificación del dispositivo En preparación
03 / Principios de seguridad

Objetivo de arquitectura

Dirección de la plataforma: hoy no se promete expresamente.

  • Instancia propia
  • Administración y auditoría
  • Credenciales Q Trust
  • Private AI
  • Q‑Tel Secure Device
Infraestructura

Una instancia. Varias ubicaciones. Un modelo de confianza.

Al lanzamiento

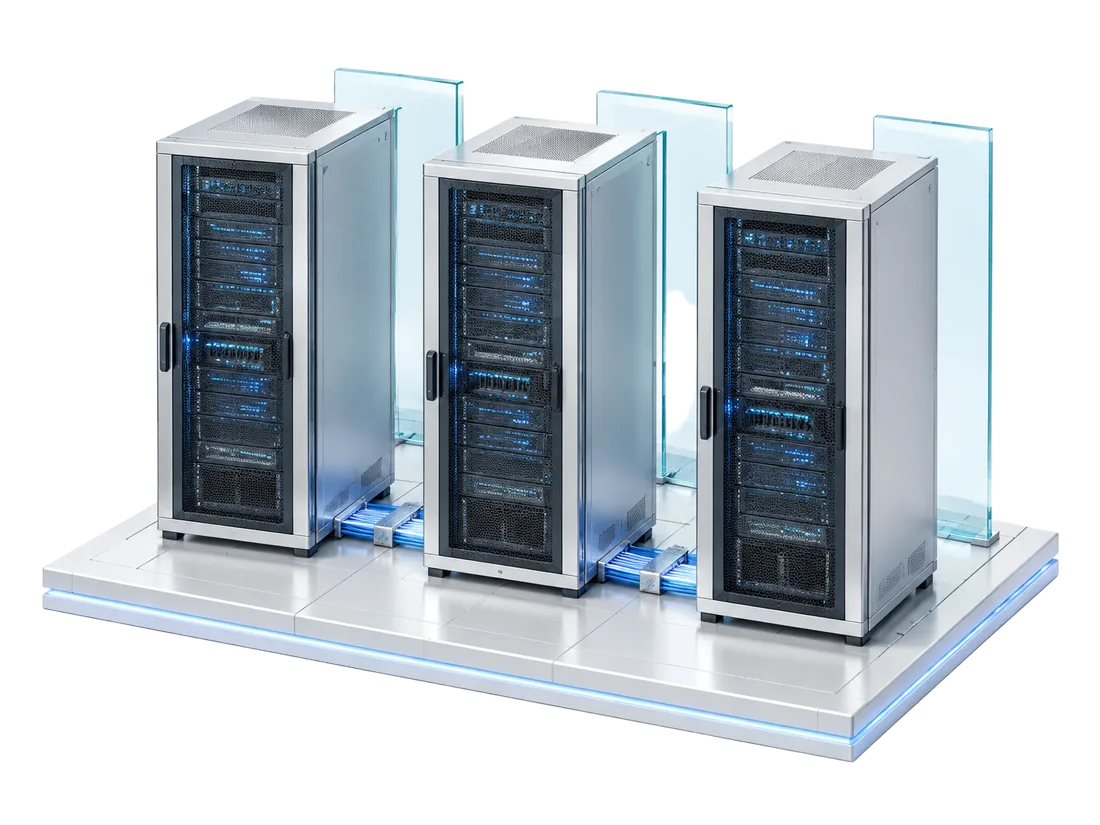
Al lanzamiento, Q‑Tel funcionará sobre una infraestructura distribuida con una ubicación de reserva y una conmutación controlada y protegida. Hasta entonces, el piloto funciona en un centro de datos en Alemania.

ARQUITECTURA DISTRIBUIDA / CONCEPTO
USUARIOS CONTROLADOSUna instancia de Q‑Tel.

Identidad, comunicación y vault en un modelo de confianza definido.

AL LANZAMIENTO: VARIAS UBICACIONES
UBICACIÓN AUBICACIÓN BUBICACIÓN C
Hoy

Funcionamiento piloto en un centro de datos en Alemania; los servidores no ven el contenido.

Disponible (piloto)
Al lanzamiento

Servidores propios de Q‑Tel en varias ubicaciones, copias de seguridad cifradas con restauración probada y cadena de publicación separada.

Al lanzamiento
Después

Más ubicaciones e instancias propias para organizaciones según sea necesario.

Objetivo de arquitectura

Imagen de servidores ilustrativa. Las varias ubicaciones están previstas para el lanzamiento y hoy todavía no están en funcionamiento.

Ámbitos de uso

Para comunicaciones en las que el contexto importa.

Consejo y dirección

Despachos y área legal

Equipos de proyectos confidenciales

Organizaciones con alta necesidad de protección

Comunicación con socios

Modelos empresariales

El modelo de seguridad crece con tu necesidad de protección.

Tres niveles previstos. Buscamos organizaciones piloto que den forma al modelo con nosotros.

01 / ENTERPRISE · Concepto

Q‑Tel Enterprise

La base privada para una colaboración controlada.

  • Instancia propia y usuarios definidos
  • Identidad, chat y llamadas, vault
  • Envío desde el vault y administración
03 / SECURE DEVICE · Concepto

Q‑Tel Enterprise Secure Device

Extiende la seguridad a todo el dispositivo.

  • Todo lo de Enterprise Secure
  • Dispositivos reforzados específicamente
  • Configuración controlada de hardware y sistema
Q‑Tel para organizaciones

Una organización.
Un modelo de confianza.
Un Q.

Habla con nosotros sobre cómo Q‑Tel puede encajar en tu organización, como piloto o para la plataforma empresarial.