Q‑Tel für Organisationen

Ihre Organisation.
Ihre Identität.
Ihr Vertrauensmodell.

Q‑Tel verbindet hardwaregebundene Identität, Ende-zu-Ende-verschlüsselte Kommunikation und einen geschützten Vault. Die Enterprise-Plattform mit eigener Instanz entsteht auf dieser Grundlage.

Verfügbar (Pilot) Heute im Pilotbetrieb: iOS (TestFlight) und Android.

Private Kommunikation für Organisationen – Schritt für Schritt aufgebaut
Die Q‑Tel Trust Chain

Vertrauen ist keine Funktion.
Es ist die Architektur.

Von der Identität bis zur bestätigten Handlung: Jede Ebene hat eine definierte Rolle im Sicherheitsmodell.

01 / 05

Q Identity

Kryptografische Identität statt Telefonnummer.

02 / 05

Vertrauenswürdiges Gerät

Schlüssel im Sicherheitschip des Geräts.

03 / 05

Geschützte Kommunikation

Ende-zu-Ende-verschlüsselte Chats und Anrufe.

04 / 05

Geschützte Daten

Vault mit eigenem Code, Schlüssel nur lokal.

05 / 05

Bestätigte Handlung

Freigabe mit eigenem Schlüssel statt bloßem Klick.

Warum Q‑Tel

Wenn alles an einer Plattform hängt, hängt zu viel daran.

Standardplattformen bündeln Kommunikation, Identität, Administration und Infrastruktur. Q‑Tel trennt diese Bereiche in kontrollierbare, miteinander verbundene Ebenen.

Getrennte Schlüssel

Identität, Freigaben, Kommunikation und Vault haben jeweils eigene Schlüssel mit genau einem Zweck.

Server ohne Klartext

Der Server vermittelt, prüft Signaturen und stellt zu – Inhalte und private Schlüssel sieht er nicht.

Mehr als ein Messenger

Kommunikation, Dateien und bestätigte Freigaben in einem Vertrauensmodell.

Architekturvergleich

Zwei Modelle. Unterschiedliche Kontrolle.

Ein sachlicher Blick auf Betriebsmodell und Zuständigkeit – nicht auf pauschale Sicherheitsversprechen.

Modell A

Geteilte Plattform

InfrastrukturGeteilte Plattformumgebung
NutzerkreisIm Rahmen der Plattform verwaltet
RichtlinienDurch Plattformvorgaben begrenzt
IdentitätTeil des gemeinsamen Ökosystems
Modell B / Q‑Tel Zielbild

Eigene Q‑Tel-Instanz Architekturziel

InfrastrukturEigene Instanz mit definiertem Betriebsmodell
NutzerkreisVon der Organisation bestimmt
RichtlinienOrganisationsbezogene Regeln und Freigaben
IdentitätEigenes Vertrauensmodell für Nutzer und Geräte

Modell B beschreibt das Zielbild von Q‑Tel für Organisationen. Heute läuft Q‑Tel als gemeinsame Pilotumgebung.

Das Q‑Tel System

Eine Plattform. Ein gemeinsames Vertrauensmodell.

Jeder Baustein mit seinem Stand – was heute nutzbar ist, was vorbereitet wird und was Zielbild ist.

01 / iOS, Android

Q-ID & Geräteidentität

Konto ohne Telefonnummer und E-Mail. Geräteschlüssel entstehen im Secure Enclave bzw. Android Keystore und verlassen das Gerät nicht.

Einschränkung: StrongBox nur auf Android-Geräten mit eigenem Sicherheitschip; sonst Keystore (TEE).

Verfügbar (Pilot)
02 / iOS, Android

Chat & Gruppen

Ende-zu-Ende-verschlüsselte Einzel- und Gruppenchats. Gruppenänderungen stehen in einer signierten Kette, die jedes Mitglied selbst prüft. Zustell- und Lesestatus.

Einschränkung: Zustellbestätigung nur in Einzelchats; auf iPhones erst, wenn Q-Tel geöffnet ist.

Verfügbar (Pilot)
03 / iOS, Android

Anrufe

Verschlüsselte Sprach- und Videoanrufe mit Prüfung des gespeicherten Kontaktschlüssels vor dem Verbindungsaufbau.

Einschränkung: Anruf-Weckruf auf Android über Google-Dienste; ohne sie klingelt es nur bei geöffneter App.

Verfügbar (Pilot)
04 / iOS, Android

Q Vault

Lokal verschlüsselte Ablage für Fotos, Dokumente und Notizen mit eigenem Code. Der Schlüssel liegt nur auf dem Gerät.

Einschränkung: Keine Versionierung, keine Ordner, keine Rollen – Einzelnutzer-Ablage.

Verfügbar (Pilot)
05 / iOS, Android

Vault-Versand

Dateien aus dem Vault verschlüsselt an einen Kontakt senden – für dessen geprüften Empfangsschlüssel.

Einschränkung: Keine Freigabe-Workflows, keine Pakete mit mehreren Empfängern.

Verfügbar (Pilot)
06 / iOS, Android

Q-Verify

Sensible Vorgänge werden mit einem eigenen, biometrisch geschützten Freigabeschlüssel bestätigt – der Server kann Signaturen prüfen, aber nicht fälschen.

Verfügbar (Pilot)
07 / Enterprise

Q Trust Nachweise

Eigenschaften und Nachweise prüfbar machen, bei möglichst geringer Offenlegung persönlicher Daten.

Architekturziel
08 / Enterprise

Private AI

Antworten und Zusammenfassungen auf eigener Wissensbasis innerhalb der eigenen Umgebung.

Architekturziel
09 / Enterprise

Administration & Audit

Rollen, Richtlinien und Freigaben für Organisationen mit nachvollziehbaren Abläufen.

Architekturziel
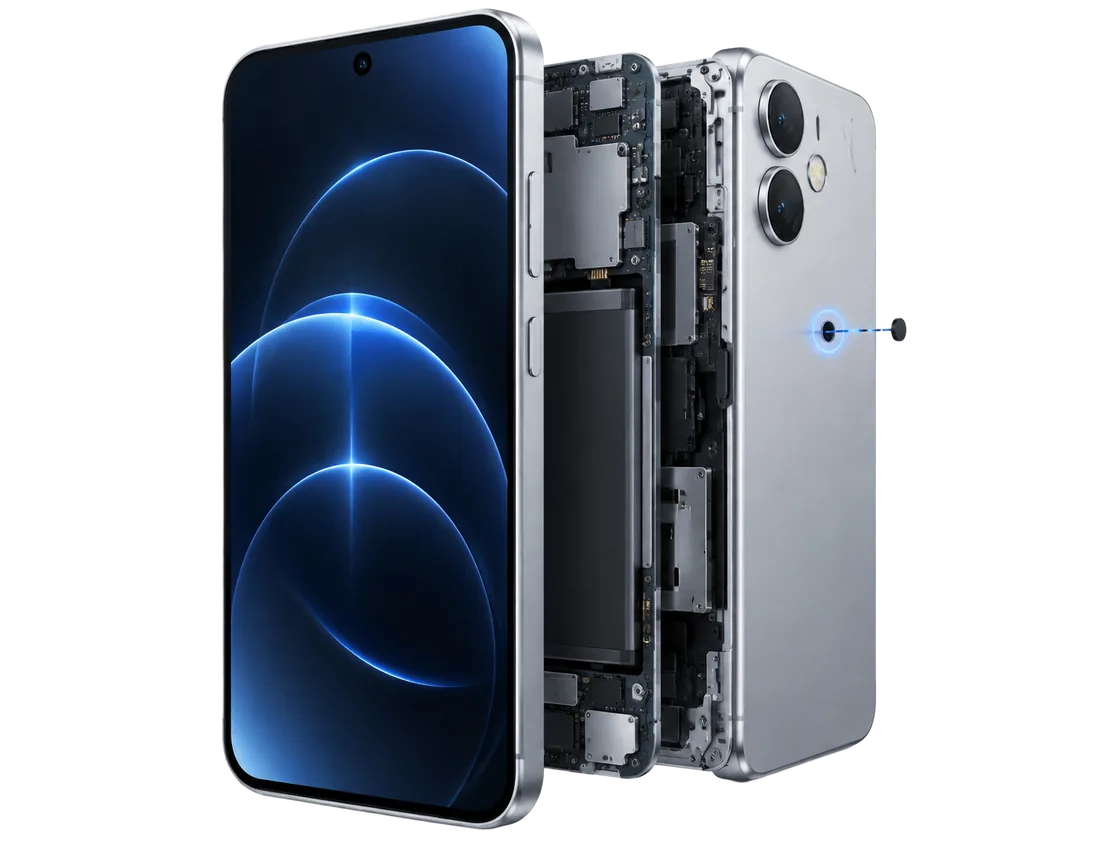
Q‑Tel Secure Device

Sicherheit endet nicht an der App.

Architekturziel

Für besonders schützenswerte Kommunikation soll Q‑Tel auf speziell konfigurierten, gehärteten Endgeräten bereitgestellt werden.

Schon heute nutzt Q‑Tel auf iPhones den Secure Enclave und auf Android den hardwaregestützten Schlüsselspeicher – mit StrongBox, wo das Gerät einen eigenen Sicherheitschip hat.

DAS SICHERHEITSMODELL / 04 EBENEN
EBENE 01HARDWARE-VERANKERUNG
EBENE 02GEHÄRTETES GERÄT
EBENE 03Q‑TEL SICHERHEIT
EBENE 04EIGENE INFRASTRUKTUR

Gehärtetes Betriebssystem

Restriktive Systemkonfiguration mit kleinerer Angriffsfläche.

Secure Boot & Hardware-Vertrauensanker

Vertrauensanker ab dem Systemstart, je nach Hardwareplattform.

Geräteprüfung

Gerätezustand als Signal für Zugriffsentscheidungen.

Freigegebene Apps

Nur definierte Anwendungen im jeweiligen Sicherheitsprofil.

Eingeschränkte Schnittstellen

Kamera, USB, Bluetooth und NFC je Profil einschränkbar; bei ausgewählter Hardware auch physische Entfernung einzelner Sensoren.

Kontrollierte Updates

Updates nur über die getrennte Release-Kette.

Sperrung aus der Ferne

Zugriff bei Verlust gezielt entziehen.

Sicherheitsprofile

Profile nach Organisation, Rolle und Schutzbedarf.

Geräteabbildung illustrativ. Das Secure-Device-Programm ist Architekturziel; welche Maßnahmen verfügbar sind, hängt von Hardwareplattform, Sicherheitsprofil und konkreter Bereitstellung.

Eigener Bereich / Private AI

Wissen nutzen. Kontrolle behalten.

Architekturziel

Private AI soll auf eigener Wissensbasis beim Finden von Antworten, Zusammenfassen von Dokumenten und Vorbereiten von Aufgaben helfen – innerhalb der eigenen Umgebung.

AntwortenZusammenfassungenWissen verknüpfenAufgaben vorbereiten
Q‑Tel Private AIWissensbasis / intern
Fasse die wichtigsten Punkte der Projektunterlagen zusammen.
Q
Vorbereitete Zusammenfassung

Die Unterlagen enthalten drei relevante Themenbereiche. Ich kann die Ergebnisse nach Quelle strukturieren und offene Punkte für die nächste Freigabe markieren.

Eigene Wissensbasis
Konzeptansicht · Darstellung illustrativ
Sicherheitsprinzipien

Präzise im Anspruch. Klar im Status.

Was heute umgesetzt ist, was vorbereitet wird und was Zielbild ist, wird nicht gleichgesetzt.

01 / Sicherheitsprinzipien

Heute umgesetzt

In der aktuellen App auf iOS und Android.

  • Q-ID & Geräteidentität
  • Chat & Gruppen
  • Anrufe
  • Q Vault
  • Vault-Versand
  • Q-Verify
  • App-Sperre
  • Keine nachgeladenen Code-Updates
02 / Sicherheitsprinzipien

Zum Marktstart & in Vorbereitung

Vor dem öffentlichen Start fertig bzw. gebaut und noch nicht überall ausgeliefert.

  • Getrennte Release-Kette Zum Marktstart
  • Mehrere Standorte Zum Marktstart
  • Teilen mit Q-Tel In Vorbereitung
  • Vertrauens-Historie In Vorbereitung
  • Geräteprüfung In Vorbereitung
03 / Sicherheitsprinzipien

Architekturziel

Ausrichtung der Plattform – heute ausdrücklich nicht zugesichert.

  • Eigene Instanz
  • Administration & Audit
  • Q Trust Nachweise
  • Private AI
  • Q-Tel Secure Device
Infrastruktur

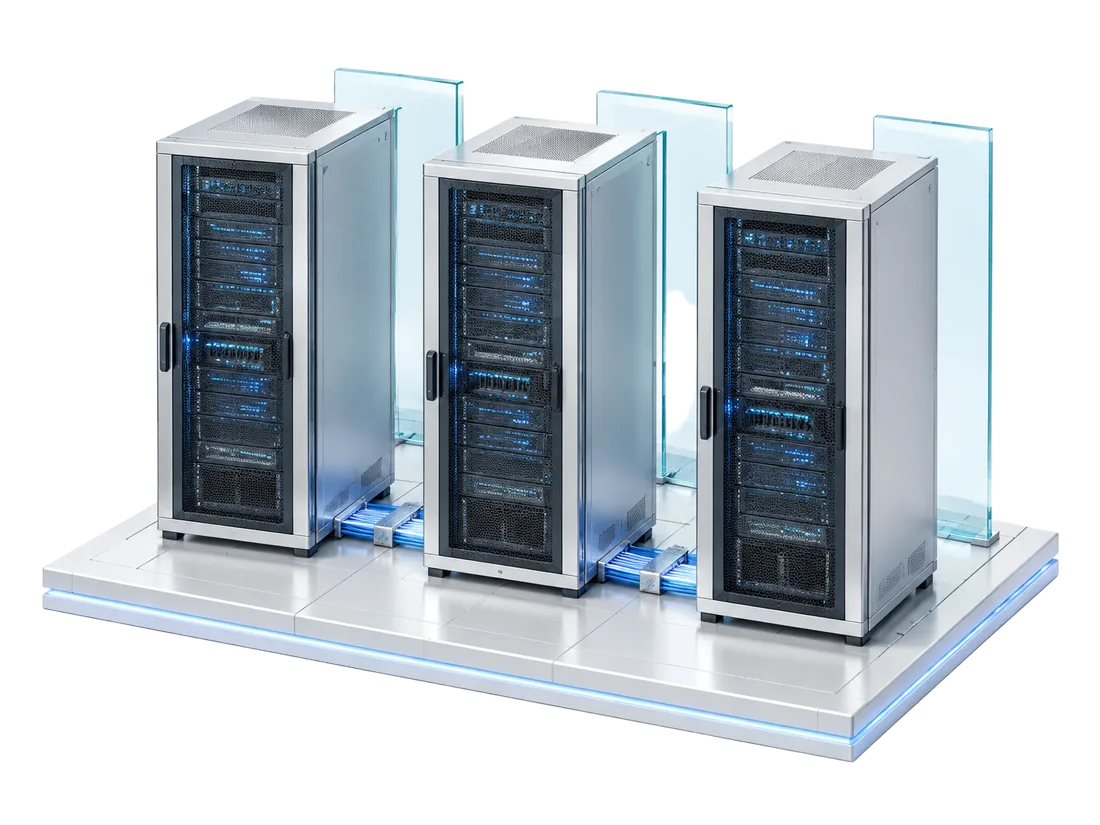
Eine Instanz. Mehrere Standorte. Ein Vertrauensmodell.

Zum Marktstart

Zum Marktstart läuft Q‑Tel auf einer verteilten Infrastruktur mit Reserve-Standort und kontrolliertem, abgesichertem Umschalten. Bis dahin läuft der Pilotbetrieb in einem Rechenzentrum in Deutschland.

VERTEILTE ARCHITEKTUR / KONZEPT
KONTROLLIERTER NUTZERKREISEine Q‑Tel-Instanz.

Identität, Kommunikation und Vault in einem definierten Vertrauensmodell.

ZUM MARKTSTART: MEHRERE STANDORTE
STANDORT ASTANDORT BSTANDORT C
Heute

Pilotbetrieb in einem Rechenzentrum in Deutschland; Server sehen keine Inhalte.

Verfügbar (Pilot)
Zum Marktstart

Eigene Server für Q‑Tel an mehreren Standorten, verschlüsselte Sicherungen mit geprüfter Wiederherstellung, getrennte Release-Kette.

Zum Marktstart
Danach

Weitere Standorte und eigene Instanzen für Organisationen nach Bedarf.

Architekturziel

Serverabbildung illustrativ. Mehrere Standorte sind zum Marktstart eingeplant und heute noch nicht in Betrieb.

Einsatzfelder

Für Kommunikation, bei der Kontext zählt.

Vorstand & Geschäftsführung

Kanzlei & Legal

Vertrauliche Projektteams

Organisationen mit erhöhtem Schutzbedarf

Partnerkommunikation

Enterprise-Modelle

Das Sicherheitsmodell wächst mit dem Schutzbedarf.

Drei geplante Ausprägungen. Wir suchen Pilotorganisationen, die das Modell mit uns schärfen.

01 / ENTERPRISE · Konzept

Q‑Tel Enterprise

Die private Basis für kontrollierte Zusammenarbeit.

  • Eigene Instanz und bestimmter Nutzerkreis
  • Identity, Chat & Anrufe, Vault
  • Vault-Versand und Administration
03 / SECURE DEVICE · Konzept

Q‑Tel Enterprise Secure Device

Erweitert die Sicherheitsbetrachtung auf das gesamte Endgerät.

  • Alles aus Enterprise Secure
  • Speziell gehärtete Endgeräte
  • Kontrollierte Hardware- und Systemkonfiguration
Q‑Tel für Organisationen

Eine Organisation.
Ein Vertrauensmodell.
Ein Q.

Sprechen Sie mit uns darüber, wie Q‑Tel zu Ihrer Organisation passen kann – als Pilot oder für die Enterprise-Plattform.