Kurumlar için Q‑Tel

Kurumunuz.
Kimliğiniz.
Güven modeliniz.

Q‑Tel donanıma bağlı kimliği, uçtan uca şifreli iletişimi ve korumalı bir vault’u birleştirir. Kendi instance’ına sahip kurumsal platform bu temel üzerine inşa ediliyor.

Kullanılabilir (pilot) Bugün pilot aşamada: iOS (TestFlight) ve Android.

Kurumlar için özel iletişim – adım adım inşa ediliyor
Q‑Tel güven zinciri

Güven bir özellik değildir.
Mimarinin kendisidir.

Kimlikten onaylanmış eyleme kadar her katmanın güvenlik modelinde tanımlı bir rolü vardır.

01 / 05

Q Kimliği

Telefon numarası yerine kriptografik kimlik.

02 / 05

Güvenilir cihaz

Anahtarlar cihazın güvenlik çipinde.

03 / 05

Korumalı iletişim

Uçtan uca şifreli sohbetler ve aramalar.

04 / 05

Korumalı veriler

Kendi kodu olan vault, anahtar yalnızca cihazda.

05 / 05

Onaylanmış eylem

Basit bir dokunuş yerine ayrı bir anahtarla onay.

Neden Q‑Tel

Her şey tek bir platforma bağlıysa, ona çok fazla şey bağlıdır.

Standart platformlar iletişimi, kimliği, yönetimi ve altyapıyı bir araya toplar. Q‑Tel bu alanları kontrol edilebilir, birbirine bağlı katmanlara ayırır.

Ayrı anahtarlar

Kimlik, onaylar, iletişim ve vault’un her biri tek amaçlı kendi anahtarlarına sahiptir.

Açık metin görmeyen sunucular

Sunucu iletir, imzaları doğrular ve teslim eder – içerikleri veya özel anahtarları asla görmez.

Bir mesajlaşma uygulamasından fazlası

İletişim, dosyalar ve onaylanmış işlemler tek bir güven modelinde.

Mimari karşılaştırma

İki model. Farklı kontrol.

Genel güvenlik vaatlerine değil, işletim modeline ve sorumluluğa nesnel bir bakış.

Model A

Paylaşılan platform

AltyapıPaylaşılan platform ortamı
Kullanıcı çevresiPlatform içinde yönetilir
KurallarPlatform kurallarıyla sınırlı
KimlikOrtak ekosistemin parçası
Model B / Q‑Tel hedefi

Kendi Q‑Tel instance’ı Mimari hedef

AltyapıTanımlı bir işletim modeline sahip kendi instance’ı
Kullanıcı çevresiKurum tarafından belirlenir
KurallarKuruma özel kurallar ve onaylar
KimlikKullanıcılar ve cihazlar için kendi güven modeli

Model B, Q‑Tel’in kurumlar için hedefini tanımlar. Bugün Q‑Tel ortak bir pilot ortamı olarak çalışıyor.

Q‑Tel sistemi

Tek platform. Ortak bir güven modeli.

Her yapı taşı durumuyla birlikte – bugün neyi kullanabildiğiniz, neyin hazırlandığı ve neyin hedef olduğu.

01 / iOS, Android

Q-ID ve cihaz kimliği

Telefon numarası ve e‑posta olmadan hesap. Cihaz anahtarları Secure Enclave’de veya Android Keystore’da oluşturulur ve cihazdan çıkmaz.

Kısıtlama: StrongBox yalnızca ayrı güvenlik çipi olan Android cihazlarda; aksi halde Keystore (TEE).

Kullanılabilir (pilot)
02 / iOS, Android

Sohbet ve gruplar

Uçtan uca şifreli bireysel ve grup sohbetleri. Grup değişiklikleri, her üyenin kendisinin doğruladığı imzalı bir zincirde yer alır. Teslim ve okundu durumu.

Kısıtlama: Teslim onayı yalnızca bireysel sohbetlerde; iPhone’larda Q‑Tel açıldığında.

Kullanılabilir (pilot)
03 / iOS, Android

Aramalar

Bağlantı kurulmadan önce kayıtlı kişi anahtarını kontrol eden şifreli sesli ve görüntülü aramalar.

Kısıtlama: Android’de arama uyandırma Google hizmetleri üzerinden; bunlar yoksa yalnızca uygulama açıkken çalar.

Kullanılabilir (pilot)
04 / iOS, Android

Q Vault

Fotoğraflar, belgeler ve notlar için kendi kodu olan yerel şifreli depolama. Anahtar yalnızca cihazdadır.

Kısıtlama: Sürüm yönetimi, klasör veya rol yok – tek kullanıcılı depolama.

Kullanılabilir (pilot)
05 / iOS, Android

Vault gönderimi

Vault’taki dosyaları bir kişiye, onun doğrulanmış alıcı anahtarı için şifreli olarak gönderin.

Kısıtlama: Onay iş akışı yok, birden fazla alıcıya paket yok.

Kullanılabilir (pilot)
06 / iOS, Android

Q‑Verify

Hassas işlemler, biyometrik olarak korunan ayrı bir onay anahtarıyla onaylanır – sunucu imzaları doğrulayabilir ama taklit edemez.

Kullanılabilir (pilot)
07 / Enterprise

Q Trust belgeleri

Kişisel verileri mümkün olduğunca az ifşa ederek özellikleri ve belgeleri doğrulanabilir kılın.

Mimari hedef
08 / Enterprise

Private AI

Kendi ortamınızda, kendi bilgi tabanınız üzerinde cevaplar ve özetler.

Mimari hedef
09 / Enterprise

Yönetim ve denetim

Kurumlar için izlenebilir süreçlere sahip roller, politikalar ve onaylar.

Mimari hedef
Q‑Tel Secure Device

Güvenlik uygulamada bitmez.

Mimari hedef

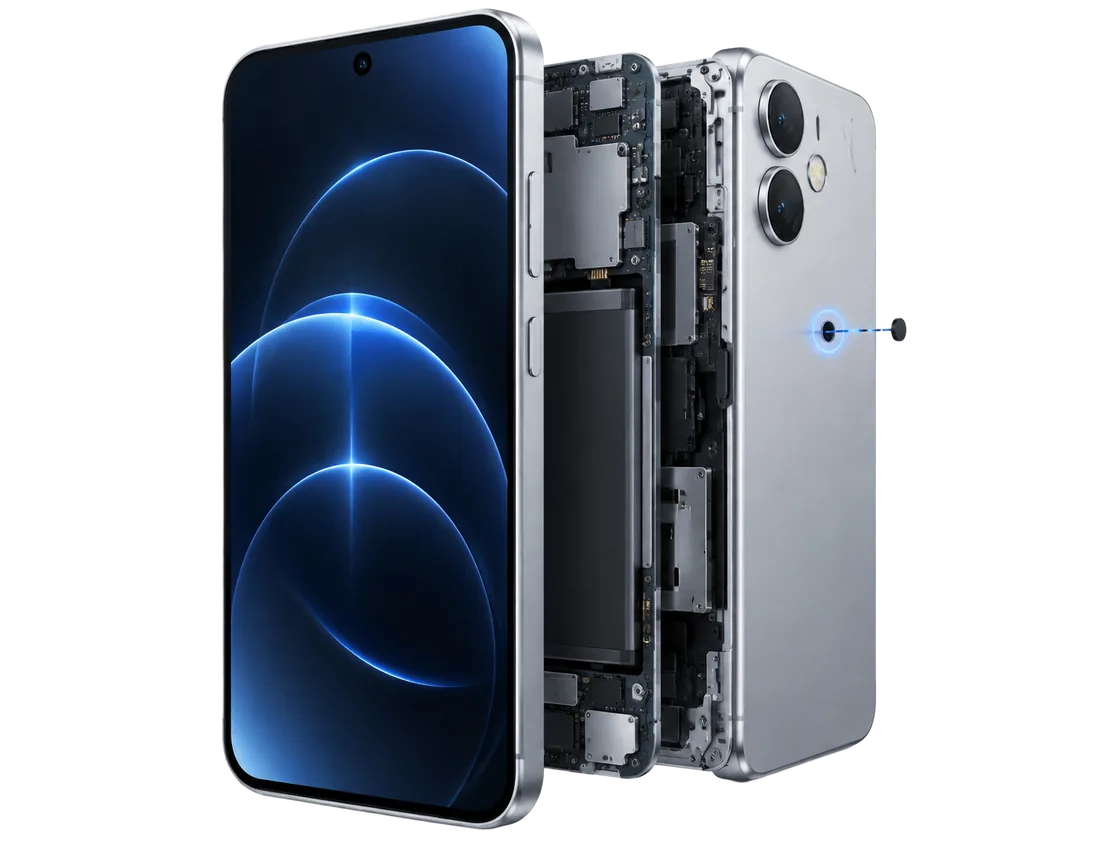
Özellikle hassas iletişim için Q‑Tel’in özel olarak yapılandırılmış, güçlendirilmiş cihazlarda sunulması planlanıyor.

Q‑Tel bugün bile iPhone’larda Secure Enclave’i, Android’de donanım destekli anahtar deposunu kullanır – cihazın ayrı bir güvenlik çipi varsa StrongBox ile.

GÜVENLİK MODELİ / 04 KATMAN
KATMAN 01DONANIM ÇAPASI
KATMAN 02GÜÇLENDİRİLMİŞ CİHAZ
KATMAN 03Q‑TEL GÜVENLİĞİ
KATMAN 04KENDİ ALTYAPI

Güçlendirilmiş işletim sistemi

Daha küçük saldırı yüzeyine sahip kısıtlayıcı sistem yapılandırması.

Secure Boot ve donanım güven çapası

Donanım platformuna bağlı olarak sistem başlangıcından itibaren güven çapası.

Cihaz doğrulaması

Erişim kararları için bir sinyal olarak cihaz durumu.

Onaylı uygulamalar

Her güvenlik profilinde yalnızca tanımlı uygulamalar.

Kısıtlanmış arayüzler

Kamera, USB, Bluetooth ve NFC profile göre kısıtlanabilir; seçili donanımlarda tek tek sensörler fiziksel olarak da çıkarılabilir.

Kontrollü güncellemeler

Güncellemeler yalnızca ayrı sürüm zinciri üzerinden.

Uzaktan erişim iptali

Cihaz kaybolduğunda erişimi hedefli olarak kaldırın.

Güvenlik profilleri

Kuruma, role ve koruma ihtiyacına göre profiller.

Cihaz görseli temsilidir. Secure Device programı bir mimari hedeftir; kullanılabilir önlemler donanım platformuna, güvenlik profiline ve somut kuruluma bağlıdır.

Kendi ortamınız / Private AI

Bilgiyi kullanın. Kontrolü koruyun.

Mimari hedef

Private AI’nin kendi bilgi tabanınız üzerinde cevap bulmaya, belgeleri özetlemeye ve görevleri hazırlamaya yardımcı olması planlanıyor – kendi ortamınızın içinde.

CevaplarÖzetlerBilgiyi bağlamaGörev hazırlama
Q‑Tel Private AIBilgi tabanı / dahili
Proje belgelerindeki en önemli noktaları özetle.
Q
Hazırlanan özet

Belgeler üç önemli konu içeriyor. Sonuçları kaynağa göre yapılandırabilir ve bir sonraki onay için açık noktaları işaretleyebilirim.

Kendi bilgi tabanı
Konsept görünümü · temsilidir
Güvenlik ilkeleri

İddiada kesin. Durumda net.

Bugün uygulanmış olan, hazırlanan ve hedef olan asla aynı şeymiş gibi sunulmaz.

01 / Güvenlik ilkeleri

Bugün uygulanmış

iOS ve Android’deki güncel uygulamada.

  • Q-ID ve cihaz kimliği
  • Sohbet ve gruplar
  • Aramalar
  • Q Vault
  • Vault gönderimi
  • Q‑Verify
  • Uygulama kilidi
  • Sonradan indirilen kod güncellemesi yok
02 / Güvenlik ilkeleri

Lansmanda ve hazırlıkta

Herkese açık lansmandan önce hazır ya da geliştirilmiş ama henüz her yerde sunulmamış.

  • Ayrı sürüm zinciri Lansmanda
  • Birden fazla lokasyon Lansmanda
  • Q‑Tel ile paylaş Hazırlanıyor
  • Güven geçmişi Hazırlanıyor
  • Cihaz doğrulaması Hazırlanıyor
03 / Güvenlik ilkeleri

Mimari hedef

Platformun yönü – bugün açıkça vaat edilmez.

  • Kendi instance’ı
  • Yönetim ve denetim
  • Q Trust belgeleri
  • Private AI
  • Q‑Tel Secure Device
Altyapı

Tek instance. Birden fazla lokasyon. Tek güven modeli.

Lansmanda

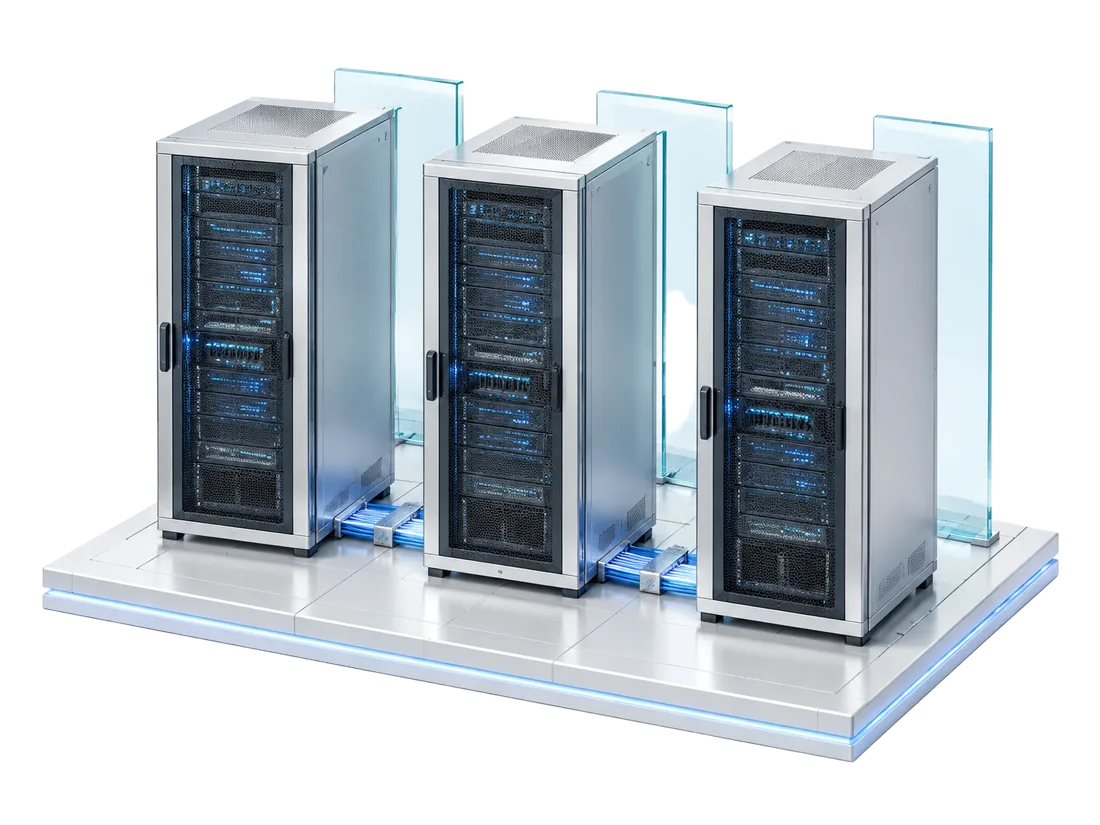
Lansmanda Q‑Tel, yedek lokasyonu ve kontrollü, güvenceli geçişi olan dağıtık bir altyapıda çalışacak. O zamana kadar pilot, Almanya’daki bir veri merkezinde çalışır.

DAĞITIK MİMARİ / KONSEPT
KONTROLLÜ KULLANICI ÇEVRESİTek bir Q‑Tel instance’ı.

Kimlik, iletişim ve vault tanımlı tek bir güven modelinde.

LANSMANDA: BİRDEN FAZLA LOKASYON
LOKASYON ALOKASYON BLOKASYON C
Bugün

Almanya’daki bir veri merkezinde pilot işletim; sunucular içerik görmez.

Kullanılabilir (pilot)
Lansmanda

Birden fazla lokasyonda Q‑Tel’e özel sunucular, test edilmiş geri yüklemeli şifreli yedekler, ayrı sürüm zinciri.

Lansmanda
Sonrasında

İhtiyaca göre ek lokasyonlar ve kurumlar için özel instance’lar.

Mimari hedef

Sunucu görseli temsilidir. Birden fazla lokasyon lansman için planlanmıştır ve bugün henüz çalışmamaktadır.

Kullanım alanları

Bağlamın önemli olduğu iletişim için.

Yönetim kurulu ve üst yönetim

Hukuk büroları ve hukuk

Gizli proje ekipleri

Yüksek koruma ihtiyacı olan kurumlar

Ortak iletişimi

Kurumsal modeller

Güvenlik modeli koruma ihtiyacınızla birlikte büyür.

Planlanan üç seviye. Modeli bizimle birlikte şekillendirecek pilot kurumlar arıyoruz.

01 / ENTERPRISE · Konsept

Q‑Tel Enterprise

Kontrollü iş birliği için özel temel.

  • Kendi instance’ı ve belirlenmiş kullanıcı çevresi
  • Kimlik, sohbet ve aramalar, vault
  • Vault gönderimi ve yönetim
03 / SECURE DEVICE · Konsept

Q‑Tel Enterprise Secure Device

Güvenliği cihazın tamamına genişletir.

  • Enterprise Secure’daki her şey
  • Özel olarak güçlendirilmiş cihazlar
  • Kontrollü donanım ve sistem yapılandırması
Kurumlar için Q‑Tel

Tek kurum.
Tek güven modeli.
Tek Q.

Q‑Tel’in kurumunuza nasıl uyabileceğini bizimle konuşun – pilot olarak veya kurumsal platform için.